社内で生成AIを使い始めると、情シスに最初に来る相談は「どのAIを許可するか」です。ただ、運用が始まってから問題になるのはそこではなく、「なぜその利用を許可したのか」「誰が何を入力したのか」「AIの出力を人が確認したのか」を後から説明できるかどうかです。
社内AI利用の監査証跡は、AIツールの全ログを丸ごと保存することではありません。申請、承認、利用、出力、人による確認、最終利用を、同じ業務記録として追える状態にしておくことが中身になります。
顧客対応、契約、請求、人事、障害対応、法務確認などにAI出力を使う場合はなおさらで、AIが出した文面だけでなく、「その利用は許可されていたか」「何を根拠に使ったか」「最後は誰が判断したか」まで説明できる形にしておきます。
経済産業省は「AI事業者ガイドライン(第1.2版)」を公表しています。社内AI利用の証跡設計でも、こうしたガイドラインを参照しながら、自社の業務リスク、個人情報の取扱い、契約条件に合わせて記録の粒度を決めていきます。
https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/20260331_report.html
- AIログは「全部残す」より「後から説明できる」ことを優先する
- 監査で説明しやすい証跡は「6点セット」で考える
- AI利用ログで最低限残したい項目
- 共通IDを付けると、申請・ログ・成果物が一気に追いやすくなる
- ChatGPTの監査ログは「ベンダー側」と「自社側」を分けて考える
- プロンプトと出力を全文保存するかは3段階で判断する
- 保存期間は「AIログだから何年」ではなく用途から決める
- ログの閲覧権限は「一次対応」と「特権調査」を分ける
- 申請台帳は「後からつながる項目」に絞る
- 現場手順は「入力前・出力後・保存時」で分ける
- インシデント時は、慌ててログを消さず一次保全する
- PoCでは「AIが便利か」だけでなく「1件を最後まで追えるか」を確認する
- 運用開始後は月1回でも台帳を点検する
- まとめ:AI監査証跡は「ログを残す」ではなく「業務を説明できる」状態を作る
AIログは「全部残す」より「後から説明できる」ことを優先する
AI利用ログを設計すると、「何かあったときのために全部残しておこう」と考えがちです。ただ、プロンプトや出力、添付ファイル名には、顧客名、メールアドレス、問い合わせ内容、契約情報、人事情報、社内未公開情報などが含まれる可能性があります。
保存すれば安心、とはいきません。保存したログ自体が、今度は守るべき情報になります。
そこで、まずログを目的別に分けます。
| 区分 | 主な目的 | 主な利用者 | 考え方 |
|---|---|---|---|
| 問い合わせ再現ログ | 誤回答や処理内容の確認 | ヘルプデスク、業務主管、AI運用担当 | 問い合わせ対応に必要な範囲を残す |
| セキュリティ・不正調査ログ | 禁止入力、異常利用、権限外アクセスの調査 | 情シス、セキュリティ担当、必要に応じて法務 | インシデント調査に必要な項目を残す |
| 法定・契約証跡 | 法令・契約・内部統制上必要な記録 | 経理、法務、監査、内部統制部門 | AIログだからではなく、対象となる業務記録の性質で判断する |
さらに、業務のリスクによって保存する粒度を変えます。
| リスク区分 | 利用例 | 最低限残す証跡 | プロンプト・出力全文 |
|---|---|---|---|
| 低リスク | 公開情報を使った文章校正、言い換え、アイデア出し | 利用者、日時、ツール名、利用目的 | 原則として保存しない。必要なら要約で残す |
| 中リスク | 社内資料の要約、FAQ案、問い合わせ下書き、ナレッジ検索 | 申請記録、入力データ区分、出力の利用先、レビュー担当者 | 業務ごとに判断し、個人情報・機密情報はマスキングする |
| 高リスク | 顧客回答、契約、請求、人事、障害対応、社外提出資料 | 申請、承認、入力、出力、レビュー結果、最終成果物、承認者 | 必要に応じて保存するが、閲覧制限・保存期間・削除手順もセットで決める |
個人情報保護委員会のガイドラインでも、安全管理措置は取り扱う個人データや事業の性質、リスクに応じて必要かつ適切な内容とする考え方が示されています。AIログも同じで、「とりあえず全部」より、目的とリスクに応じて残す情報を決めたほうが運用は続きます。
https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
監査で説明しやすい証跡は「6点セット」で考える
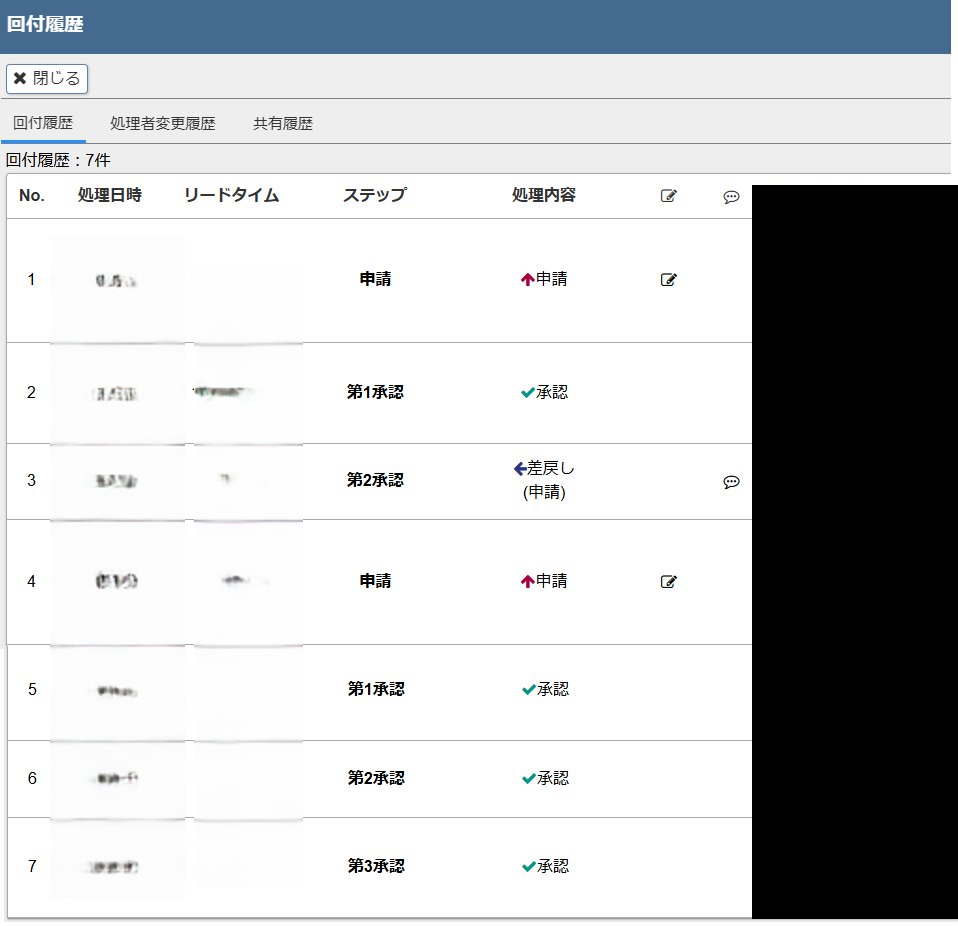
私は承認をメールではなく、AgileWorksのワークフローで回しています。ワークフローにすると、「誰が・いつ・どの条件で承認したか」がそのまま履歴として残ります。
後から「なぜこの申請を承認したのか」を確認するときも、メールを検索する必要がありません。回付履歴を開けば、承認者や日時、差戻しから再申請までの流れがそのまま見えます。監査証跡を考えるうえでは、この「承認そのものが記録として残る」仕組みがかなり効いていると感じています。
AI監査で確認したいのは、AIが何を答えたかだけではありません。
実務で聞かれるのは、「そのAI利用が承認範囲内だったか」「入力してはいけない情報を入れていないか」「AI出力を人が確認したか」「最終成果物にどう反映したか」あたりです。
証跡は次の6点セットで考えると整理しやすくなります。
| 証跡 | 残す内容 | 後から答えられること |
|---|---|---|
| 1. 申請記録 | 部署、利用者、対象業務、利用目的、AIツール、入力予定データ、利用期限 | そもそも許可された利用だったか |
| 2. 承認記録 | 承認者、承認日時、承認条件、例外、レビュー担当者 | 誰がどの範囲で利用を認めたか |
| 3. 利用記録 | 利用日時、ユーザーID、ツール名、機能名、添付有無、入力データ区分 | 実際の利用が承認範囲に収まっていたか |
| 4. 出力記録 | AI出力の要約または全文、出力ID、再生成有無、参照資料 | どの出力を業務判断に使ったか |
| 5. 確認記録 | レビュー担当者、確認日時、修正内容、差戻し理由、最終判断 | 人による確認が行われたか |
| 6. 最終利用記録 | 送信文、公開資料、チケットID、ファイルURL、顧客回答履歴 | AI出力が最終成果物にどう反映されたか |
AI利用ログで最低限残したい項目
6点セットを業務上の証跡として置いたうえで、システム側のAI利用ログには、後から「誰が、いつ、どのAI機能を、どの権限で、どの目的に使い、どのような結果になったか」を追える項目を残します。
ただし、入力文・出力文を常に全文保存するわけではありません。
| 項目 | 必須度 | 残す内容 | 注意点 |
|---|---|---|---|
| 利用者識別子 | 必須 | 社員ID、アカウントID、部署、ロール | 氏名を直接保存する必要がなければIDで管理する |
| 利用日時 | 必須 | リクエスト時刻、応答時刻、タイムゾーン | 他システムと突合できるよう時刻をそろえる |
| AI機能・モデル情報 | 必須 | サービス名、機能名、モデル名・識別子 | サービス側の仕様変更を考慮する |
| 入力内容 | 条件付き | プロンプト、添付ファイル名、入力カテゴリ、データ種別 | 全文・マスク・要約・非保存のどれにするか決める |
| 出力内容 | 条件付き | 回答、要約、出力ファイル、生成物ID | 業務判断に使った出力を優先して残す |
| 処理結果 | 必須 | 成功・失敗、エラーコード、ブロック理由 | 禁止入力は本文ではなく判定結果だけ残す方法もある |
| 外部送信・連携先 | 必要に応じて | 連携先サービス、API、リージョン、リクエストID | 外部サービスへ何が送信されたか追えるようにする |
| 閲覧・抽出履歴 | 必須 | 誰がログを検索・閲覧・エクスポートしたか | AI利用ログ自体へのアクセスも証跡にする |
共通IDを付けると、申請・ログ・成果物が一気に追いやすくなる
システム運用や申請管理で何度か痛感したのは、記録が残っているだけでは足りないということです。後から追うときに効くのは、「同じ案件としてつながっているか」でした。
申請の承認はメール、設定変更は管理画面、作業メモはチャット、成果物は共有フォルダ。こう散らばると、「この変更は誰の依頼で、誰が承認したものか」を確認するだけで、複数の場所を開いて回ることになります。
逆に、申請IDやレコードIDを起点にすると追跡はかなり楽です。利用目的、入力データ区分、承認者、許可条件、ログ取得可否、成果物を同じIDでたどれるようにしておけば、「このAI利用はなぜ条件付き許可だったのか」と聞かれたときも、1件の記録から確認できます。
たとえば次のようにIDをそろえます。
AI利用申請ID:AI-REQ-2026-001
業務チケットID:CS-45821
承認記録ID:APP-2026-001
AI出力記録ID:AI-OUT-2026-001
成果物:AI-REQ-2026-001_customer-reply-draft.docx
すべてを同じシステムに保存しなくても構いません。申請はワークフロー、利用ログはAI管理画面、成果物はSharePointという構成でも、共通IDで検索できれば1件の業務として追えます。
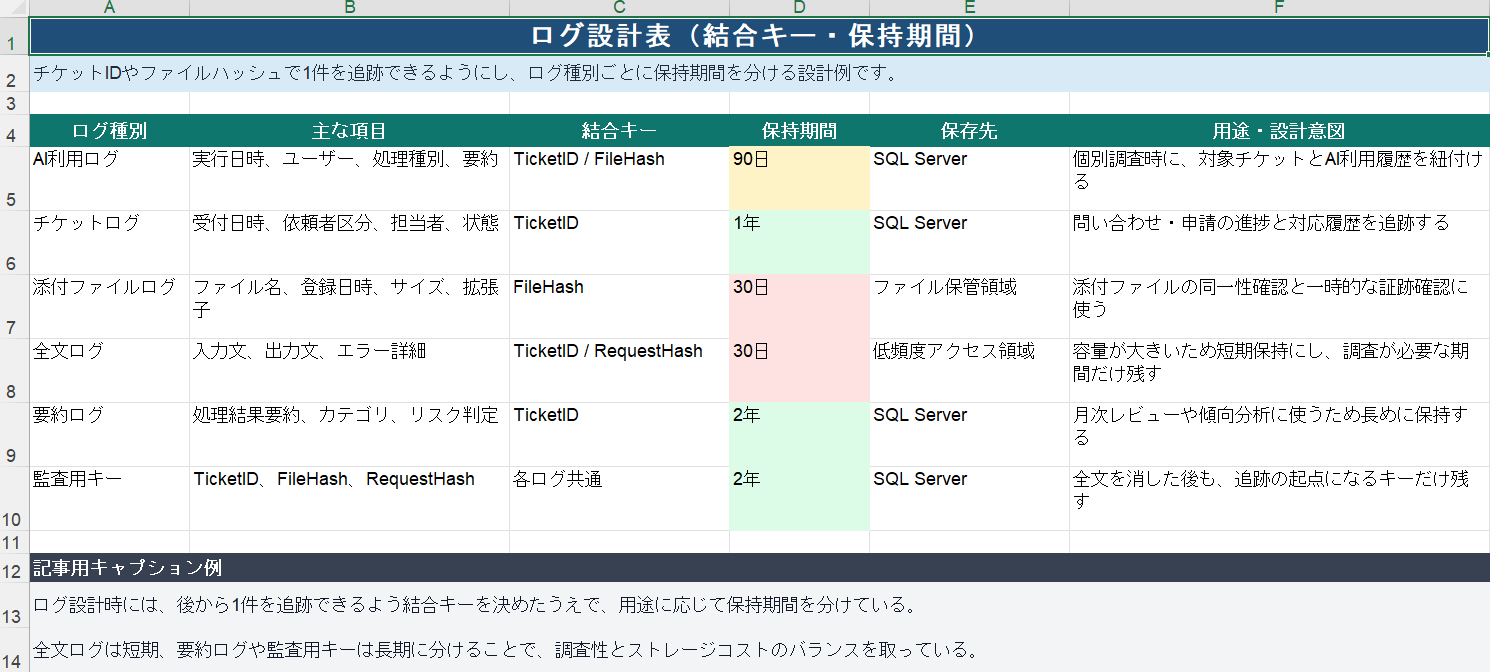
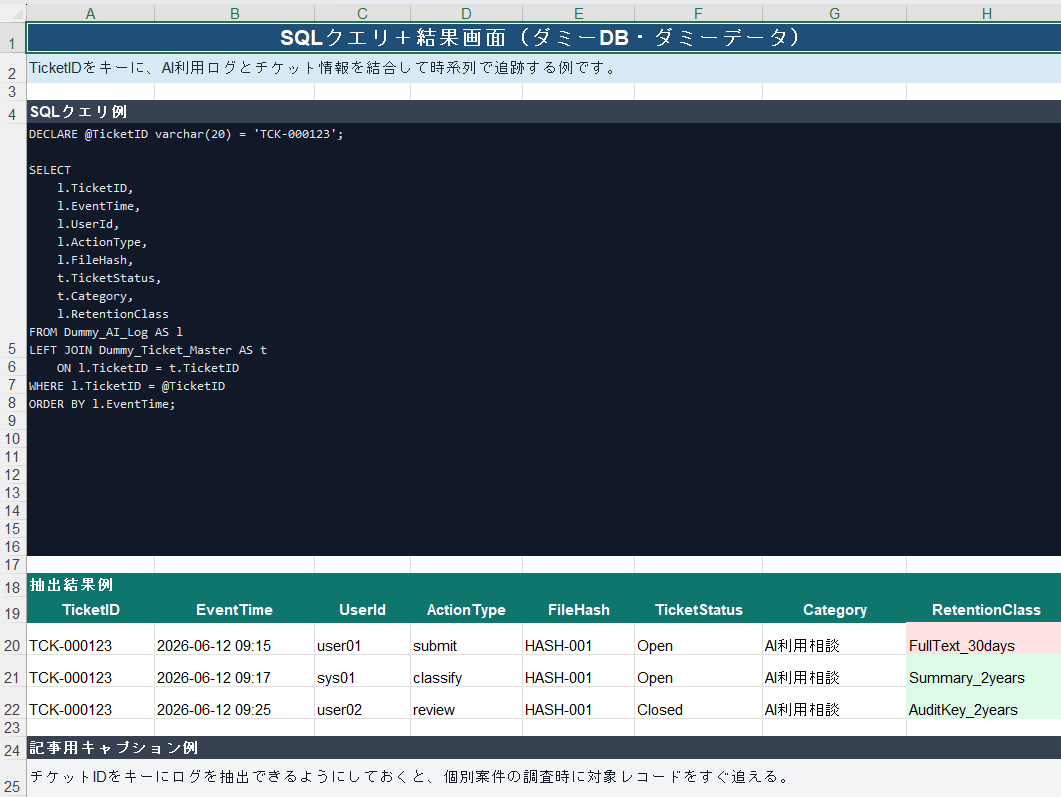
SQL Serverなどのログを調査するときも、私は「時刻は検索条件にはなるが、結合キーにはならない」と考えるようになりました。
複数システムでそれぞれログが残っていても、時刻だけで突き合わせると、同じ時間帯に複数件動いている場合は「おそらくこの処理」までしか言えません。申請ID、チケットID、処理IDでJOINできれば、申請内容から承認履歴、処理ログ、エラーログまで一気に追えます。
AI利用ログでも同じで、ログ項目を増やすことより、業務記録と結び付けられるキーを残すほうが後の調査では効きます。
ChatGPTの監査ログは「ベンダー側」と「自社側」を分けて考える
ChatGPTを社内利用する場合、OpenAI側で取得できるログだけで監査証跡が完成するわけではありません。
見落としやすいのは保持期間です。ベンダー側のログはいつでも遡れるものではなく、多くが30日で消えます。監査対応を前提にするなら、自社側へ取り込む仕組みまで含めて設計しないと足りません。
プラン・機能ごとの保持期間
| 対象 | 公式ドキュメントで確認できる保持期間 | 設計上の注意 |
|---|---|---|
| Compliance Logs Platform (Enterprise/Edu) |
30日。それ以上残したい場合は、利用者側が継続的にログをダウンロードして自社ポリシーに従って保管する必要がある | 30日を超える保存期間を社内規程で定めるなら、日次または週次で取り込むバッチが前提になる |
| 会話ログ・監査ログの削除 | 削除要求から30日以内に内部でも削除される。削除したデータは復元できない | 「後から取り直せばいい」は通用しない。取り込み漏れがそのまま証跡の欠落になる |
| Enterprise/Edu/Healthcare のファイル | ライブラリに保存されないファイルは、Enterpriseの場合48時間で失効する(別の保持期間が適用される場合を除く) | 会話ログが残っていても、添付ファイルは先に消える。成果物は自社側に保存する |
| API Platform の監査ログ | 固定の保持期間・TTLは設定されていない。ベストエフォートで保持されるが、永続的な提供は保証されない | 「消えない」ではなく「保証がない」。自社のポリシーで必要なら、エクスポートして自社システムに保管する |
| API の入出力 | 不正利用監視のため最大30日保持され、その後削除される。Zero Data Retention 適用時は記録されない | ZDRを使うと、監査に使える会話内容が残らない。証跡の要求とトレードオフになる |
OpenAI Compliance Platform for Enterprise and Edu Customers(OpenAI Help Center)
Admin and Audit Logs API for the API Platform(OpenAI Help Center)
Chat and File Retention Policies in ChatGPT(OpenAI Help Center)
Enterprise privacy at OpenAI
Data controls in the OpenAI platform
「30日」を前提に運用を組む
ここが実務上の分かれ目です。Compliance Logs Platform の保持期間は30日なので、四半期に一度まとめて取得する運用にすると確実に取りこぼします。
社内規程で「AI利用ログは1年保存」と決めたなら、それを満たすのはベンダー側ではなく自社側の仕組みです。決めるのは次の3点になります。
- 取り込みの間隔(日次か週次か。30日に対して余裕を持たせる)
- 取り込んだログの置き場所と、そこでの保存期間
- 取り込みが失敗したときに気づく方法
3つ目が抜けやすい部分です。ログ取得のバッチは、止まっても業務に影響が出ないため、誰も気づかないまま数か月経つことがあります。監査で提示を求められた時点で欠落が判明する、というのが最悪のパターンです。
仕様変更に追随する前提を持つ
OpenAI側の仕様は動きます。実際、2026年3月5日に新しい会話ログの仕組みが公開され、従来のstatefulルートは非推奨となりました。そのルートは同年6月5日に削除されています。
連携ツールやスクリプトでログを取り込んでいる場合、こうした変更で取得が止まります。年に一度は公式ドキュメントを読み直す、あるいは前項の「失敗に気づく方法」を用意しておく、のどちらかは要ります。
アクセス権の設計
Compliance Platform を使うには、ワークスペースにスコープされたAdminキーが必要です。ログの種別ごとに権限を分けられますが、会話メッセージだけは扱いが違います。
| ログ種別 | 付与できる権限者 |
|---|---|
| 監査ログ、認証ログ、アプリログなど | ワークスペースのオーナーまたは管理者が、種別ごとに個別付与できる |
| 会話メッセージ | ワークスペースのオーナーのみが付与できる |
本文の「ログの閲覧権限は一次対応と特権調査を分ける」という考え方と、この仕様は相性がいいです。一次対応の担当者には監査ログ・認証ログまで、会話の中身は特権調査時のみ、という切り分けが製品側の権限モデルでそのまま表現できます。
ベンダー側と自社側の分担
ベンダー側のログには、自社の業務ID、申請理由、承認条件、最終成果物までは自動で入りません。ここが分担の線引きになります。
| 領域 | ベンダー側で確認するもの | 自社側で持つもの |
|---|---|---|
| 利用者・権限 | ユーザー、認証、管理者、ログ取得可否 | 部署、職務、承認者、異動・退職時の棚卸し |
| 会話・出力 | 会話やメタデータの取得・エクスポート可否(30日) | 業務ID、採用した出力、最終成果物との紐付け |
| 保存期間 | サービス側の保持・削除仕様(30日または保証なし) | 自社側の保存期間、削除条件、凍結保全 |
| 監査提示 | 取得可能なログ形式やAPI | 監査時の提示形式、責任者、提出手順 |
なお、API Platform の監査ログが記録するのは、ユーザー・プロジェクト・APIキー・サービスアカウント・組織設定といった管理操作の履歴です。APIのリクエストとレスポンスの中身は含まれません。ChatGPTワークスペースの会話ログとは別物なので、混同しないよう注意してください。
プロンプトと出力を全文保存するかは3段階で判断する
AI利用ログで判断が難しいのが、プロンプトと出力を全文保存するかどうかです。
私は次の3点で整理しています。
- 後から業務を再現する必要があるか。
顧客回答、審査、契約、帳票作成、社外提出など、説明責任が大きい業務では入力・出力の保存を検討します。 - 個人情報や機密情報が含まれる可能性があるか。
高感度情報が含まれる場合は、全文保存よりマスク、要約、参照ID保存を優先します。 - 全文ログの閲覧者を限定できるか。
全文保存しても、多数の利用者が閲覧できるのであれば新たなリスクになります。閲覧者・エクスポート権限・閲覧履歴まで先に決めます。
社内ルール例:
AI利用ログの入力本文および出力本文は、業務上の再現、監査、法令・契約対応に必要な場合に限り保存する。個人情報、顧客秘密、営業秘密等を含む可能性がある場合は、マスク処理、要約保存、参照ID保存を優先する。全文ログの閲覧は承認された担当者に限定し、閲覧・検索・エクスポート履歴を記録する。
個人情報を含む問い合わせなどをAIで扱う場合も、原文をそのまま保存するのではなく、個人を識別できる情報をマスクした入力要約を残す方法があります。

保存期間は「AIログだから何年」ではなく用途から決める
システム運用でログを扱っていると、「念のため残しておこう」が積み重なりやすいです。
ログが増えすぎると検索が重くなり、バックアップやリストアにも時間がかかります。しかも利用者名、部署、ファイル名、問い合わせ内容などが含まれていれば、ログそのものが管理対象になります。
特に困るのは、保存目的を決めないまま残した結果、「このログはもう消してよいのか」が誰にも判断できなくなることです。今は、ログを残すときに「何のために残すか」と「いつまで残すか」を先に決めるようにしています。
AI利用ログに全国共通の一律保存年限があるわけではありません。保存期間は、対象業務の性質から整理します。
| ログ・証跡 | 保存期間を決める基準 | 確認先 |
|---|---|---|
| 通常のAI利用ログ | 問い合わせ対応・不正利用調査に必要な期間 | 社内運用ルール、監査頻度、問い合わせ対応期間 |
| 禁止入力・ポリシー違反 | インシデント調査・再発防止に必要な期間 | セキュリティ規程、インシデント対応手順 |
| 顧客に提示したAI出力 | 顧客対応・契約・品質保証に必要な期間 | 顧客契約、SLA、社内文書管理規程 |
| 会計・税務関連記録 | 対象記録に法定保存義務があればそれに従う | 関連法令、経理・法務部門 |
| 個人情報を含む記録 | 利用目的と必要性を踏まえて不要になった記録を持ち続けない | 個人情報取扱規程、法務・個人情報保護担当 |
| AIサービス側のログ | 契約プラン・サービス仕様による | 契約書、DPA、管理画面、公式ドキュメント |
たとえば会計・税務に関係する成果物をAIで作成・確認した場合でも、「AIを使ったから7年保存」ではありません。その成果物や関連記録が、もともとの法令上どの文書に当たるのかで判断します。
https://www.nta.go.jp/taxes/shiraberu/taxanswer/hojin/5930.htm
https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/

ログの閲覧権限は「一次対応」と「特権調査」を分ける
AI利用ログは監査証跡である一方、顧客情報や社内機密を含む可能性があります。
「情シスなら誰でも全文ログを見られる」という設計にはしないほうが安全です。
| ロール | 見られる範囲 | 主な操作 | 制限 |
|---|---|---|---|
| 一次対応者 | 利用日時、機能名、処理結果、マスク済み概要 | 問い合わせ番号による検索 | 入力・出力全文や添付は原則見せない |
| AI運用担当 | 承認された範囲の詳細ログ | 原因調査、再発防止 | エクスポートを制限する |
| セキュリティ担当 | 違反、不正利用、外部送信、アクセス履歴 | インシデント調査、証跡保全 | 調査目的と対象期間を記録する |
| 監査・法務 | 監査対象の業務・期間に限定した証跡 | 証跡確認、提出資料確認 | 原本ログを直接編集しない |
ログの閲覧やエクスポート自体も記録しておきます。監査ログを調査のために出力したものの、共有フォルダに置きっぱなしになる、といった状態も避けます。
https://www.cyber.go.jp/pdf/policy/general/kijyunr7.pdf
申請台帳は「後からつながる項目」に絞る
申請台帳を細かくしすぎると、今度は現場が入力しなくなります。
最初は、監査や問い合わせで聞かれやすい項目と、他のログにつなぐためのIDに絞るのが現実的です。
【AI利用申請台帳】
申請ID:
申請日:
申請部署:
利用者:
業務オーナー:
利用目的:
対象業務:
AIツール・契約プラン:
入力してよいデータ:
入力禁止データ:
添付ファイル可否:
社外利用可否:
レビュー担当者:
ログ保存先:
保存期間:
承認者:
承認日:
利用期限:
備考:
AIツールの契約プランや保存期間が未確認の場合は、PoC・仮承認の段階と本番利用を分け、本番移行前に確認済みにする運用も考えられます。
現場手順は「入力前・出力後・保存時」で分ける
AI利用ルールを作っても、現場では「今この画面で何を確認するのか」が分からないと運用されません。
問い合わせ対応を例にすると、次の流れにすると証跡を残しやすくなります。
- チケットIDを発行し、AI利用申請IDと紐付ける。
- 入力前に個人情報、契約情報、未公開情報が含まれていないか確認する。
- 入力可能範囲を超える場合は、マスキングするかAI利用をやめる。
- AI出力をそのまま使わず、担当者が事実・表現・禁止事項を確認する。
- 業務判断に利用した出力と、必要に応じて修正内容を記録する。
- 社外送信前に追加承認が必要な業務か確認する。
- 最終成果物、確認者、日時、証跡保存先を台帳に残す。
インシデント時は、慌ててログを消さず一次保全する
入力してはいけない情報をAIへ入力した可能性がある、誤った回答を顧客へ送った、権限外の利用者がログを閲覧した可能性がある。このような場合は、通常の削除ルールとは別に一次保全を行います。
現場判断でチャット履歴やスクリーンショットを削除すると、後から事実確認ができなくなる場合があります。
【AI利用インシデント一次保全メモ】
発生日・発見日:
発見者:
関係部署:
AIツール・プラン:
ユーザーID:
利用日時:
申請ID・チケットID:
入力した可能性のある情報:
AI出力の概要:
添付ファイル有無:
社外送信・共有有無:
保全した証跡:
保全先:
初動判断者:
次アクション:
一次保全後は閲覧範囲を限定し、証跡の上書き・削除を避けたうえで、情シス、業務部門、必要に応じて法務・セキュリティ担当で影響範囲を確認します。
PoCでは「AIが便利か」だけでなく「1件を最後まで追えるか」を確認する
PoCでAIの回答精度だけを確認して、本番移行の直前にログ設計を考えると、後から不足項目が見つかりやすくなります。
PoC開始前には、少なくとも次を決めます。
- 対象業務と利用者
- 入力禁止情報
- プロンプト・出力全文を保存する条件
- AI出力を業務判断に使う条件
- ログ保存先
- ログ閲覧者と承認者
- PoC中の暫定保存期間と、本番時の保存期間を決める方法
- 退職者・異動者のアクセス削除方法
- インシデント時の連絡先
PoC中は、実際の1件を選び、申請から承認、AI利用、ログ、レビュー、最終成果物まで追跡します。
| 確認タイミング | 確認すること | 合格の目安 |
|---|---|---|
| 開始前 | ログ項目、保存先、閲覧権限、責任者 | 未決事項が明確になっている |
| 初回利用 | 入力要約、出力、業務ID、操作者、時刻 | 1件の利用を業務IDで追える |
| 中間確認 | 個人情報・機密情報がログへ残りすぎていないか | マスク・要約ルールが機能している |
| 終了前 | 監査担当へ証跡を提示できるか | 申請から成果物まで説明できる |
| 本番移行 | 保存期間、権限、削除方法 | 本番運用で未決の項目がない |
運用開始後は月1回でも台帳を点検する
小規模な情シスでは、最初から大規模なSIEM連携や専用監査基盤を作るより、月1回でも申請台帳と権限を確実に確認するほうが現実的な場合があります。
- 利用期限が切れた申請が残っていないか
- 承認者が空欄のまま利用されていないか
- 入力禁止データを扱う業務が低リスク扱いになっていないか
- 証跡保存先が台帳に登録されているか
- 退職者・異動者がAIツールや証跡へアクセスできない状態になっているか
- 保存期間を過ぎたログを削除・アーカイブしているか
- 高リスク利用で人によるレビュー記録が残っているか
- ログの閲覧・エクスポート権限が増えすぎていないか
まとめ:AI監査証跡は「ログを残す」ではなく「業務を説明できる」状態を作る
AI監査証跡の目的は、すべての入力と出力を長期間保存することではありません。「誰が使ったか」というAI側のログに、「なぜ使ったか」という申請、「誰が許可したか」という承認、「何に使ったか」という成果物をつなげて、後から1件の業務として説明できるようにすることです。
まずリスク区分を決め、AI利用申請IDやチケットIDを発行し、申請・承認・利用・確認・最終成果物を同じIDでたどれるようにする。そのうえで、残すログ項目、全文保存する条件、保存期間、閲覧権限、削除・保全手順を決めます。ChatGPTなど外部AIサービスを使う場合は、ベンダー側のログが30日で消えることを前提に、自社の業務記録と組み合わせます。
実務で困るのは、ログがまったくないケースだけではありません。申請も承認もログも成果物も残っているのに、それぞれがつながっておらず、後から一件の業務として説明できない状態もかなり厄介です。「全部残す」ではなく「後から必要なことを説明できる最小限の証跡」を設計する。生成AIを業務で使い続けるうえでは、これが現実的な落としどころだと考えています。
コメント